Microsoft Azureとオンプレミスを連携・移行するには|接続手段・ハイブリッド運用のメリットを解説
公開日:2026年09月28日
この記事に書いてあること
既存のオンプレミス環境とMicrosoft Azureを連携・移行させるハイブリッド運用は、企業の柔軟性とデータ統合を高める有効なアプローチの一つです。
本記事では、適切な接続方法や移行ステップ、ハイブリッド運用のメリット、注意点まで分かりやすく解説します。
Azureとオンプレミスの根本的な違い
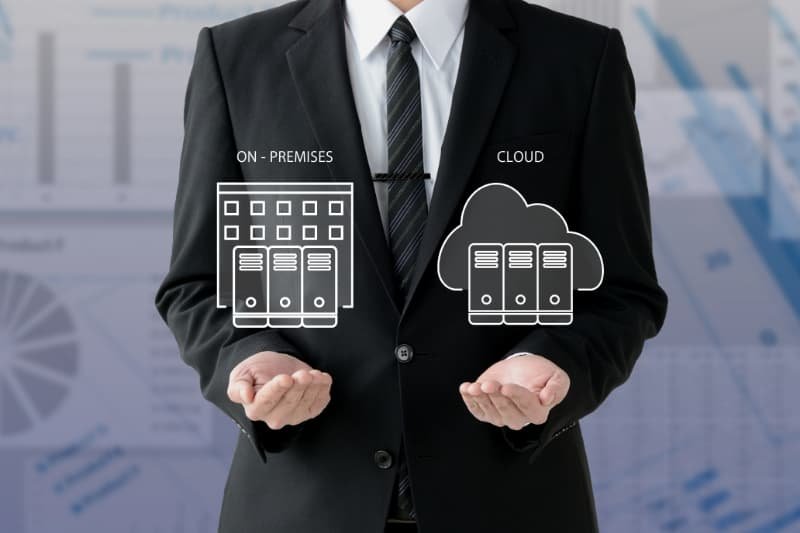
Azureなどのクラウドサービスと従来のオンプレミス環境は、単にサーバーがどこにあるかという物理的な置き場所だけの違いではありません。費用構造の考え方をはじめ、セキュリティおよび運用における責任の切り分け、リソースの拡張性など、根本的な概念が大きく異なります。
オンプレミスからAzureへの移行や連携をスムーズに行うためには、まず双方の特性や違いを理解し、自社のIT戦略にどちらが適しているか、あるいは両方を組み合わせるべきかを検討することが重要です。
コスト構造の違い
オンプレミスとAzureの大きな違いの一つが、費用構造(コストモデル)です。
オンプレミスの場合(CAPEX:設備投資型)
初期費用として、物理サーバー、ストレージ、ネットワーク機器、ライセンスの購入費用が発生します。なお、調達したハードウェアは数年間(通常5年程度)の減価償却資産として計上されます。
今後数年間のシステム負荷のピークを見越してスペックを選定する必要があるため、導入初期段階では余剰リソース(無駄なコスト)が発生しやすくなります。
Azureの場合(OPEX:運用費用型)
自前でハードウェアを購入する必要がないため、初期投資を最小限に抑えられます。また、従量課金制のため、使用したCPU、メモリ、ストレージ容量、通信量に応じた月額運用費として処理できます。
不要になったリソースは即座に削減・停止できるため、常に適正な規模(ライトサイジング)でコストを管理しやすくなります。
管理範囲と責任共有モデルの違い
システム運用における、誰がどこまで責任を持つかという点でも両者には大きな違いがあります。
オンプレミスの場合(自社完全責任)
データセンターの電源・空調から、物理サーバーの故障対応、ハイパーバイザー、OSのパッチ適用、ネットワーク機器の更新まで、すべてのインフラ保守責任を自社が負います。加えて、ハードウェアの老朽化に伴う数年ごとのリプレイス作業や、障害発生時のオンサイト対応が必要です。
Azureの場合(責任共有モデル)
物理データセンターのセキュリティ、物理ハードウェアの障害復旧、ハイパーバイザーの管理はMicrosoftにて管理します。
また、利用形態によって責任範囲が変化する点も特徴です。IaaS(Virtual Machines等)の場合、OSより上のレイヤー(OSのパッチ適用、ミドルウェア、アプリ、データ管理)はユーザーの責任です。PaaS(App Service等)は、OSやプラットフォームの管理もMicrosoftが担うため、ユーザーはアプリケーションとデータ管理に集中することができます。
拡張性・柔軟性・導入スピードの比較
変化の激しいビジネス環境において、ITインフラの調達スピードやスケーラビリティは企業の競争力にも影響する可能性があります。
オンプレミスの場合
サーバーの選定、見積もり、発注、納品、キッティング、ラックマウントまで、数か月単位のリードタイムが必要です。また、物理的な制限があるため、急速なアクセス増加に対して即座にCPUやメモリを増設することが難しい傾向にあります。
Azureの場合
管理コンソール(Azure Portal)やInfrastructure as Code(IaC)ツールを利用し、短時間で新規サーバーを立ち上げることが可能です。さらに、アクセス集中時には自動でサーバー台数を増やしたり(オートスケーリング)、不要時には縮小したりする設計が標準機能として提供されています。
Azureとオンプレミスを適切に接続する方法
オンプレミスの既存システムとAzure上のクラウド環境を連携させて運用(ハイブリッドクラウド構築)する場合、両者の間を適切かつ低遅延で結ぶネットワーク接続が必要です。
主な接続手段として「Site-to-Site VPN」「Azure ExpressRoute」「Point-to-Site VPN」の3種類があります。用途や要件に応じて、適切な手段を選択しましょう。
Site-to-Site(S2S)VPN
S2S VPNは、オンプレミス側の拠点(ルーターやファイヤーウォール)とAzure上の仮想ネットワーク(VNet)を、インターネットを介してIPsec/IKEによる暗号化トンネルで常時接続する手法です。中小規模拠点のクラウド接続、本番環境・開発環境の構築、バックアップデータの定期転送などにおいて推奨されます。
メリット
・専用線を敷設するよりもはるかに低コストで構築可能。
・短期間(数日〜数週間)で迅速に導入できる。
デメリット
・パブリックインターネットを経由するため、時間帯によって通信速度や遅延(レイテンシ)が変動する。
・帯域保証がないため、大容量のデータ転送には不向き。
Azure ExpressRoute(専用線接続)
Azure ExpressRouteは、インターネットを一切介さず、接続事業者(プロバイダ)の閉域網や専用線を通じてオンプレミスとAzureを直接接続するサービスです。ミッションクリティカルな基幹系システム(SAP等)の連携、リアルタイム性が求められるデータベース同期、大容量データの常時転送などに推奨される方法です。
メリット
・完全な閉域接続のため、高いセキュリティと信頼性を実現しやすい。
・安定した超低遅延と、通常のプロバイダ経由の回線で最大10Gbpsを担保。
デメリット
・専用線引き込みやプロバイダ契約が必要なため、回線費用・月額利用料が高価。
・開通までに1〜3ヶ月程度の手続き・工事期間が必要。
Point-to-Site(P2S)VPN
P2S VPNは、拠点単位ではなく、個々のPCやスマートフォンなどの端末(クライアントPC)からAzure上の仮想ネットワークへ直接接続する手法です。テレワーク環境の構築、システム管理者が緊急時に外部からメンテナンス接続を行う用途などに適しています。
メリット
・オンプレミス側に高価なVPNルーターを設置する必要がない。
・場所を選ばずに自宅や外出先からAzure上の社内リソースへアクセス可能。
デメリット
・帯域および同時接続数の上限がある。
・拠点間通信には不向き。
オンプレミスからAzureへ移行するステップ
既存のオンプレミス環境をスムーズにAzureへ移行するためには、綿密な計画と段階的な実行プロセスに沿って進める必要があります。リスクを最小限に抑えながら進める方法を解説します。
1.現状把握と移行対象の選定(アセスメント)
まずは社内に存在するすべてのIT資産の棚卸しを実施し、サーバーの台数、スペック、使用中のOS、ミドルウェア、データベース、連携している周辺システムとの依存関係を一覧化しましょう。
この際、Microsoftが提供する無料ツールAzure Migrateを活用することで、オンプレミス環境の動作状況を自動スキャンし、Azureへ移行した際の推奨サイズや概算コスト、非互換性の課題を分析できます。
2.移行戦略の策定
アセスメント結果に基づき、各システムをどのように移行するか戦略を分類します。一般的には「5R」と呼ばれる指針に基づいて方針を決定します。まずはリスクの低いシステムからクラウド化し、運用に慣れた段階で段階的にPaaSへ最適化していくアプローチが、失敗の少ないとされるパターンです。
Rehost(Lift & Shift)
既存の仮想マシンやアプリの構成を変えず、そのままAzure VMへ移植する方法です。コストとリスクを最小限に抑えて迅速に移行できます。
Refactor / Replatform
OSやミドルウェアのバージョンアップを行いつつ、Azure SQL Managed InstanceなどのPaaSへ部分的に置き換えて運用効率を高める方法です。
Rearchitect / Replace
クラウドネイティブな構成に全面刷新、あるいはSaaS製品へ置き換える方法です。
3.PoC(概念検証)の実施
本格的な移行作業に入る前に、検証環境(PoC)を作成してテストを行います。
・パフォーマンス検証:クラウド上で意図した通りの処理速度・応答性が確保できるか。
・ネットワーク・セキュリティ検証:オンプレミスとのVPN接続、Active Directoryとの認証連携、アクセス権限が正常に機能するか。
・運用プロセスの確認:バックアップや監視手順がクラウド環境でも成立するか。
4.ネットワーク構築とデータ移行
PoCで安全性が確認できたら、本番用のAzure環境(VNet、サブネット、ExpressRoute/VPN等)を構築し、実際のデータを移行しましょう。本番環境に耐えうるセキュリティグループやルーティングを設定し、ネットワークを冗長化します。
なお、テラバイトからペタバイト級の大容量データを移行する場合、ネットワーク経由では膨大な時間がかかるため、専用ハードウェアアプライアンスのAzure Data Boxを物理的に輸送して移行する手段も検討してください。
5.本番切り替えと運用定着
データ同期を完了させた後、最終的な本番切り替え(DNS変更やIP切り替え)を実施します。万が一の障害発生時にはオンプレミスへ切り戻せるように、一定期間は旧環境と新環境を並行稼働させる計画を立てるのが望ましいでしょう。
移行完了後は、Azure Advisorなどの監視ツールを用いてリソース使用状況をチェックし、不要なスペックのダウングレードや予約インスタンス(RI)の適用によりコストの最適化に取り組みます。
Azureとオンプレミスのハイブリッド運用のメリット
すべてのシステムを一度にパブリッククラウドへ完全移行(フルクラウド化)することが、すべての企業にとって正解とは限りません。
自社の規制やセキュリティポリシー、既存設備を考慮し、オンプレミスとAzureの強みを組み合わせるハイブリッド構成は、現在多くの企業で採用されている現実的かつ効果的なアプローチであり、以下のメリットがあります。
既存オンプレ資産の有効活用
ハイブリッド構成を選択することで、これまでオンプレミスに投じてきた投資資産を無駄にすることなく活用し続けられます。
高度なセキュリティ要件や法的制限がある機密データ、超低遅延が必須な工場制御システムなどは既存のオンプレミスに残し、外部連携が多いWebシステムやスケーラビリティが必要なビッグデータ分析基盤などはAzureへ配置するといったように、柔軟なデータ配置が可能です。
また、ハードウェアの保守切れ(EOS)を迎えたシステムから順番にAzureへ移設していくことで、平準化された予算内でクラウド移行を推進できます。
Azure Arcを活用した一元管理
Microsoft Azureとオンプレミスのマルチ環境を運用する際の大きな課題が、管理の複雑化(運用の二重化)です。この解決に役立つのがAzure Arcです。
Azure Arcを活用すると、オンプレミスの物理サーバー、Hyper-V/VMware上の仮想マシン、さらに他社クラウド(AWS等)にあるリソースまで、Azure Portalの単一画面から一括管理できます。また、Azure Policyやセキュリティ設定(Microsoft Defender for Cloud)を、オンプレミスのサーバー群に対しても同様に適用可能です。
BCP(事業継続計画)・災害対策(DR)としての活用
災害やサイバー攻撃に備えたDR環境をオンプレミス同士で作ろうとすると、遠隔地に2倍の設備投資が必要となり膨大なコストがかかります。Azureをバックアップ先・DR先として活用することで、この問題の解決につながります。
Azure Site Recovery(ASR)
オンプレミスのVMwareやHyper-V上の仮想マシンを、Azure上へ低コストで継続的にレプリケーション(同期)します。平時は最小限のストレージ費用しか発生せず、災害発生時のみAzure上で仮想マシンを緊急立ち上げ(フェイルオーバー)できます。
Azure Backup
オンプレミスの重要データを暗号化してAzureのクラウドストレージへ低コストかつ適切にバックアップ可能です。ランサムウェア対策としても有効です。
Azureとオンプレミスの連携における注意点
ハイブリッド環境の構築やAzureへの移行には多くのメリットがある反面、事前に適切な設計を行わないと期待したパフォーマンスが出ない、想定外の請求が発生したといった事態に直面することがあります。
ここでは、特に注意すべきポイントとその具体的な予防策を解説します。
ネットワーク帯域・遅延設計
オンプレミスのアプリケーションとAzure上のデータベースが連携して動くような構成(クロスコンポーネント構成)にする場合、警戒すべきなのがネットワーク遅延(レイテンシ)です。
社内LAN(1ms以下)で通信していたシステムを安易にVPN経由(数10ms)に分断すると、1回の処理ごとに発生するわずかな遅延が積み重なり、業務アプリの画面レスポンスが極端に悪化することがあります。
この対策としては、頻繁に通信を行うWebサーバーとDBサーバーは、同一のAzure VNet内にまとめて配置することが挙げられます。また、大規模データ連携やリアルタイム処理が必要な場合は、インターネットVPNではなく帯域・遅延が保証されたAzure ExpressRouteを採用することが推奨されます。
データ転送量(Outbound)コストの増大リスク
Azureの課金体系において見落としがちなのがデータ転送費用です。
Azureへデータを流し込む(Inbound)通信は無料ですが、Azureから外部(オンプレミスやインターネット)へデータを持ち出す(Outbound)通信には1GBあたり一定の従量課金が発生します。オンプレミス側へ大容量のバックアップデータを日常的にダウンロードしたり、大量のログを出力したりすると、クラウド側の月額利用料が跳ね上がるリスクがあります。
対策として、データモデルを設計する段階で、Azureからのデータ抽出量を概算しておくことが考えられます。Azure ExpressRouteの無制限データプランを活用し、データ転送量を気にせず定額運用できる構成も検討しましょう。
セキュリティポリシーの統一とID管理
オンプレミスとクラウドでアカウント管理(ID/パスワード)やセキュリティルールが分断されていると、管理者の手間が増えるだけでなく、シャドーITや情報漏洩を招く要因にもなります。
そのようなトラブルを防ぐには、Microsoft Entra IDとオンプレミスのActive Directory(AD)をMicrosoft Entra Connectで同期し、ハイブリッドID基盤を構築します。
これにより、ユーザーは1つのID/パスワードでオンプレミスとAzureの双方にログイン(シングルサインオン)可能となり、管理者側も多要素認証(MFA)や条件付きアクセスを一元的に適用できるようになります。
Azureの構築・運用をお考えの企業様はリコージャパンへ
リコージャパンではAzureの導入・運用に課題を抱える企業様向けに、アセスメントから設計・移行・保守運用までを一貫してサポートする「Microsoft Azure構築支援サービス(リコージャパン)」を提供しています。
経験豊富なエンジニアによるアセスメント・適切な設計
お客様の現在のオンプレミス環境やMicrosoft 365の運用状況を詳細にヒアリング・分析し、将来的な拡張性やコスト効率を考慮したAzureアーキテクチャをご提案します。
リスクに配慮した移行作業
既存システムや業務を停止させるリスク低減に配慮し、オンプレミスからAzureへのデータ移行やネットワーク(VPN・専用線)構築を計画に基づき実施します。
導入後の監視・運用代行とコスト最適化伴走
導入後もシステム監視やトラブル対応を代行。定期的なリソース見直しやAzure Reserved Instancesなどの適用提案を通じ、コスト最適化を継続的にサポートします。
Microsoft Azure構築支援サービス(リコージャパン) 詳細ページ
まずは無償アセスメントのご相談から
「社内にクラウドの知識を持つ担当者がいない」「現在のオンプレミスサーバーの更新期限が迫っている」「セキュリティに配慮して生成AIを活用したい」「具体的な導入費用や構成案を知りたい」など、どのようなお悩みでも構いません。
Microsoft Azureを活用したITインフラの刷新やDX推進をご検討の担当者様は、ぜひリコージャパンの無償アセスメントサービスへご相談ください。専門スタッフがアセスメントで取得したデータやヒアリングをもとに、お客様の課題に応じた解決策をご提案いたします。
Microsoftは、米国Microsoft Corporationの米国およびその他の国における登録商標または商標です。
Azureは、米国Microsoft Corporationの米国およびその他の国における登録商標または商標です。
本記事に掲載のその他の会社名および製品名、ロゴマークは各社の商号、商標または登録商標です。


記事タイトルとURLをコピーしました!